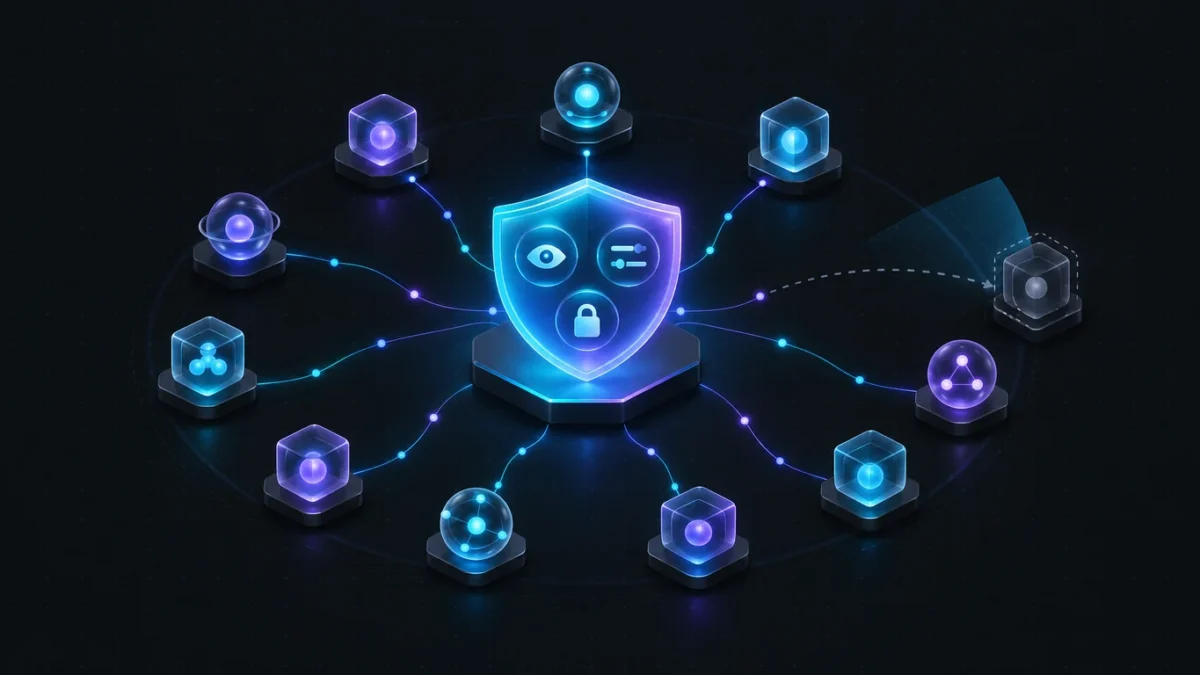
KI-Agenten sind längst nicht mehr nur Chatfenster, die Fragen beantworten. Sie verschicken E-Mails, legen Termine an, schreiben in SharePoint-Listen und rufen Werkzeuge anderer Systeme auf. Gebaut werden sie überall: in Copilot Studio, in Microsoft Foundry, von Partnern oder als Eigenentwicklung. Mit jedem neuen Agenten wächst eine Frage, die IT und Security beantworten müssen: Welche Agenten laufen bei uns, wem gehören sie, und worauf dürfen sie zugreifen? Genau für diese Fragen hat Microsoft Agent 365 entwickelt; seit dem 1. Mai 2026 ist es für kommerzielle Kunden allgemein verfügbar.
Das Problem: Agent Sprawl
Microsoft beschreibt die Ausgangslage mit dem Begriff Agent Sprawl, also dem Wildwuchs von Agenten. Agenten verbreiten sich schnell, verteilen sich über Anwendungen, Endgeräte und Cloud und arbeiten oft außerhalb des Blickfelds der Teams, die für Risiken verantwortlich sind. Dazu kommen nicht verwaltete Agenten, die an der IT vorbei im Einsatz sind (Schatten-KI).
Das Risiko liegt weniger darin, dass es Agenten gibt, als darin, was sie tun können. Agenten rufen Werkzeuge auf, greifen auf Daten zu und arbeiten mit anderen Agenten zusammen. So wird aus einem hilfreichen Ablauf schnell ein Problem: Daten werden zu breit geteilt, Werkzeuge missbraucht oder Aktionen mit zu vielen Rechten ausgeführt. Und je leichter sich Agenten erstellen und verteilen lassen, desto größer wird die Angriffsfläche.
Was Agent 365 ist
Agent 365 ist nach Microsofts Beschreibung die Control Plane für Agenten, also die zentrale Steuerungsebene. Der Grundgedanke: Agent 365 nutzt die Verwaltungs- und Security-Abläufe, die deine Teams heute schon für Benutzerkonten und Daten betreiben, und erweitert sie auf Agenten: mit Identität, mit Verantwortlichen, mit Richtlinien und mit Überwachung.
Die Funktionen verteilen sich deshalb auf bekannte Portale:
- Microsoft 365 Admin Center: Inventar, Übersicht und Verwaltung der Agenten sowie die Steuerung der Werkzeuge
- Microsoft Entra: Identität, Zugriff und Lebenszyklus der Agenten
- Microsoft Purview: Datensicherheit, Audit und Compliance
- Microsoft Defender: Erkennung von Bedrohungen, Untersuchung und Reaktion
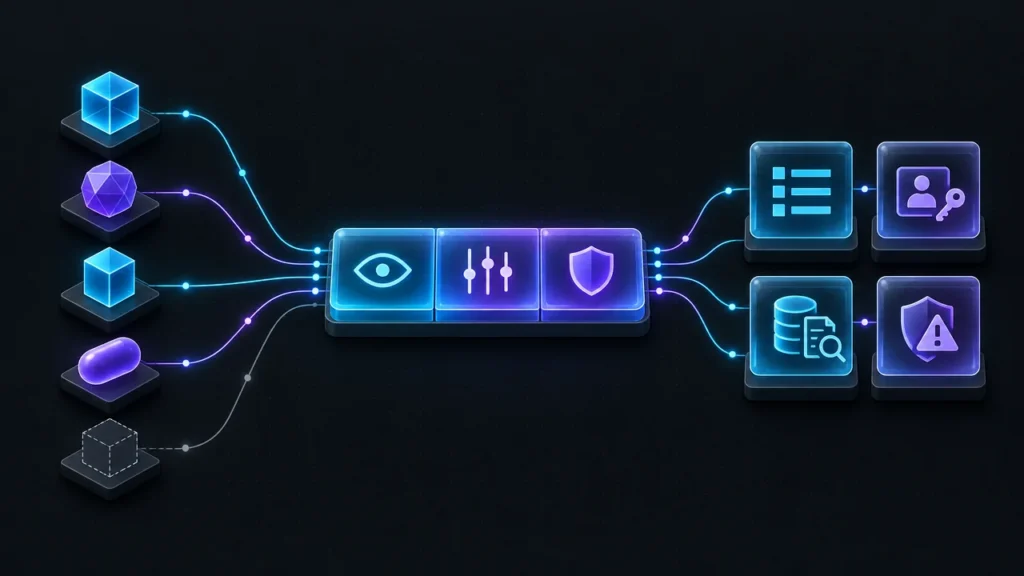
Microsoft gliedert das Angebot in drei Bereiche. Observe heißt sehen, welche Agenten es gibt und was sie tun. Govern heißt Lebenszyklus, Zugriff und Richtlinien steuern. Secure heißt Agenten, Daten und Interaktionen schützen. Abgedeckt sind Agenten von Microsoft, von Partnern und selbst entwickelte Agenten.
Wichtig für das Verständnis ist die Unterscheidung zwischen zwei Arten von Agenten. Manche handeln im Auftrag einer Person (delegierter Zugriff): Sie nutzen deren Identität und Berechtigungen, um zum Beispiel E-Mails zu senden, Besprechungen zu planen, Dateien zu aktualisieren oder in Teams zu posten. Andere arbeiten mit eigenem Zugriff, eher im Hintergrund; Agenten, die mit eigenem Zugriff in Teamabläufen mitarbeiten, unterstützt Agent 365 bislang nur als Vorschau (Public Preview). Auch diese Agenten sind einer Person zugeordnet, etwa einem Owner, Sponsor oder einer Führungskraft.
Beobachten: Registry, Agent Map und Risiken
Die Registry als Inventar
Die Basis ist die Registry im Microsoft 365 Admin Center. Sie liefert ein zentrales Inventar der Agenten im Tenant, von Microsoft, von Partnern und aus eigener Entwicklung. Zu jedem Agenten siehst du unter anderem Owner, Status, Verfügbarkeit und Nutzung. Die Identitäten der Agenten verwaltest du in Entra mit Microsoft Entra Agent ID.
Ein Detail, das bei der Arbeit mit der Registry auffällt: Derselbe Copilot-Studio-Agent kann mehrfach auftauchen, etwa einmal als vom Ersteller geteilter und einmal als von der Organisation veröffentlichter Agent. Laut Microsoft ist das so vorgesehen; der Publisher-Typ – etwa „Shared by creator“ oder „Published by your org“ – zeigt, um welchen Eintrag es sich handelt.
Die Agent Map
Bei vielen Agenten wird eine Liste schnell unübersichtlich. Die Agent Map ergänzt die Registry um eine grafische Ansicht. Sie gruppiert Agenten standardmäßig nach Plattform, etwa Copilot Studio oder Microsoft 365 Agents Toolkit, und lässt sich unter anderem nach Status (etwa blockierte Agenten), Publisher-Typ, Plattform und Kanal filtern. Die Agent Map setzt eine Lizenz für Agent 365 oder Microsoft 365 E7 voraus (im Folgenden: Premium-Lizenz). So siehst du auf einen Blick, wie sich deine Agenten über die Plattformen verteilen.
Risiken pro Agent
In der Registry zeigt die Spalte Risks für jeden Agenten die Risikosignale aus Entra, Purview und Defender, gegliedert nach hoher, mittlerer und niedriger Schwere, damit du nicht zwischen mehreren Security-Portalen wechseln musst. Die Kachel Agents at risk filtert die Liste auf betroffene Agenten; von dort aus kannst du sie in der Registry etwa blockieren oder löschen. Die Risikoansicht setzt eine Premium-Lizenz voraus.
Steuern: Freigaben, Richtlinien und Verantwortung
Veröffentlichung mit Admin-Freigabe
Will jemand einen Agenten für die ganze Organisation veröffentlichen, landet das als Anfrage im Admin Center unter den Anfragen zu den Agenten. Ein Assistent führt dich durch die Freigabe: für welche Personen und Gruppen der Agent verfügbar sein soll, welche Richtlinienvorlage gilt und welche Berechtigungen du per Admin-Zustimmung erteilst. Damit entscheidest du vor dem Rollout, auf welche Daten, Werkzeuge und Dienste der Agent zugreifen darf.
Governance-Aktionen in der Registry
Im laufenden Betrieb stehen dir in der Registry Aktionen zur Verfügung, die du von Apps kennst: Agenten blockieren, löschen oder freigeben, sie bestimmten Personen und Gruppen zuweisen und einem neuen Owner zuweisen. Diese grundlegenden Aktionen sind laut Microsoft bereits in den Microsoft-365-Plänen enthalten.
Richtlinienvorlagen
Richtlinienvorlagen (Policy Templates) bündeln Berechtigungen und Richtlinien, die ein Agent erhalten soll, über Entra, Purview, SharePoint und Defender hinweg. Microsoft liefert Standardvorlagen mit; eigene Vorlagen kannst du zusätzlich anlegen und bei der Freigabe zuweisen. Richtlinienvorlagen setzen eine Premium-Lizenz voraus.
Zugriff und Lebenszyklus in Entra
In Entra greift das Prinzip der geringsten Rechte: Agenten sollen nur auf die Ressourcen zugreifen, die sie wirklich brauchen. Ein zentrales Werkzeug ist Conditional Access, der bedingte Zugriff. Richtlinien können abhängig vom Risiko eines Agenten greifen und den Zugriff blockieren; Identity Protection erkennt riskante Agenten. Conditional Access und Identity Protection für Agenten gehören zu den Funktionen, die eine Premium-Lizenz voraussetzen.
Dazu kommt die Verantwortung: Jedem Agenten lässt sich ein Sponsor zuordnen, eine Person, die für ihn verantwortlich ist. Über Lebenszyklus-Workflows in Entra lässt sich automatisieren, dass die Sponsorschaft an die Führungskraft übergeht und Beteiligte informiert werden, wenn der Sponsor die Rolle wechselt oder das Unternehmen verlässt – damit kein Agent ohne Zuständigkeit weiterläuft.
Rollen für die KI-Verwaltung
Für die Agentenverwaltung musst du nicht jedem globale Administratorrechte geben. Die Rolle AI Administrator verwaltet Agenten im Admin Center und kann tenantweite Zustimmung für Apps und Agenten erteilen. Ausgenommen sind Anwendungsberechtigungen für Microsoft Graph; sie erfordern weiterhin einen globalen Administrator. Die Rolle AI Reader hat nur Lesezugriff.
Werkzeuge kontrollieren: MCP-Server
Agenten werden erst nützlich, wenn sie auf Anwendungen und Daten zugreifen können. Für den Zugriff auf Microsoft-365-Daten empfiehlt Microsoft Work IQ MCP: einen einzigen MCP-Endpunkt (Model Context Protocol) mit zehn generischen Werkzeugen, die zur Laufzeit erkennen, welche Daten und Schemata verfügbar sind. Daneben gibt es weitere von Microsoft betriebene MCP-Server für einzelne Fachbereiche, etwa Dataverse (Vorschau). Die früheren Einzel-Server für Mail, Kalender, Teams, SharePoint, OneDrive oder Benutzerprofile führt Microsoft nur noch aus Gründen der Abwärtskompatibilität und rät für neue Projekte davon ab.
Für dich als Admin entscheidend ist die Steuerung: Im Microsoft 365 Admin Center siehst du unter „Agents“ > „Tools“ die verfügbaren MCP-Server, Plugins, Skills und Connectors, genehmigst Anfragen, blockierst Server und steuerst bei unterstützten Servern sogar einzelne Werkzeuge. Diese Werkzeugsteuerung setzt eine Premium-Lizenz voraus. Die Registry steuert also auf Ebene des Agenten, die Werkzeugverwaltung auf Ebene der Werkzeuge. Nutzbar sind die Werkzeuge unter anderem in Agenten aus Copilot Studio, Microsoft Foundry und mit dem Agent 365 SDK.
Die Nutzung der Work IQ API, zu der auch Work IQ MCP gehört, rechnet Microsoft nutzungsbasiert über Copilot Credits ab.
Absichern: Entra, Purview und Defender
Beim Schutz setzt Agent 365 auf einen mehrschichtigen Ansatz mit den Produkten, die du bereits für Benutzerkonten einsetzt. Neu ist eine plattformübergreifende Beobachtbarkeit: Agenten, die das Agent 365 SDK oder OpenTelemetry nutzen, melden ihre Schritte – Aufruf, Modellanfragen, Werkzeugaufrufe, Antwort – als Ablaufspuren, die in Defender, Purview und im Microsoft 365 Admin Center auswertbar sind.
- Microsoft Entra bringt Identität und risikobasierte Zugriffskontrolle für Agenten.
- Microsoft Purview liefert Einblick in Datenrisiken, Information Protection und Data Loss Prevention (DLP). Die Aktivitäten von Agenten erscheinen im Aktivitäts-Explorer, unter anderem im Data Security Posture Management für KI.
- Microsoft Defender erkennt Bedrohungen und bündelt sie in Vorfällen. Mit Advanced Hunting suchst du per Kusto Query Language (KQL) in den Defender-Daten der letzten 30 Tage (mit angebundenem Microsoft Sentinel auch länger) gezielt nach Bedrohungen, und eigene Erkennungsregeln warnen dich bei ähnlichen Mustern. Die Bedrohungserkennung für Agenten deckt laut Microsoft derzeit veröffentlichte Foundry-Agenten ab.
Lizenzierung: pro Person, nicht pro Agent
Agent 365 wird pro Benutzer lizenziert, nicht pro Agent. Microsoft begründet das damit, dass jeder Agent einer Person zugeordnet ist: jemandem, der mit ihm arbeitet, oder seinem Owner, Sponsor oder Manager. Agenten, Blueprints und Instanzen zählen nicht als eigene Lizenzeinheiten.
- Preis und Pakete: Agent 365 gibt es als eigenständige Lizenz für 15 US-Dollar pro Benutzer und Monat (Listenpreis). Außerdem ist es in Microsoft 365 E7 enthalten (Listenpreis 99 US-Dollar pro Benutzer und Monat), das E5, Microsoft 365 Copilot, die Entra Suite und Agent 365 bündelt.
- Grundfunktionen und Premium: Grundlegende Funktionen wie Agenten-Identität, die Registry und die einfachen Governance-Aktionen erhalten alle Kunden mit Microsoft-Cloud-Abonnement ohne Aufpreis. Viele weitere Funktionen, etwa Agent Map, Richtlinienvorlagen, Werkzeugsteuerung, Conditional Access für Agenten und die Bedrohungserkennung, erfordern eine Premium-Lizenz, also Agent 365 oder Microsoft 365 E7.
- Voraussetzungen: Im Enterprise-Umfeld setzt Agent 365 Microsoft 365 E5 voraus oder alternativ E3 zusammen mit Defender Suite und Purview Suite; für Frontline-Lizenzen, kleine und mittlere Unternehmen sowie Bildungseinrichtungen gelten eigene Kombinationen. Die Details stehen in den häufigen Fragen zur Lizenzierung und in der Service-Beschreibung.
Lizenzdetails ändern sich erfahrungsgemäß häufiger; prüfe sie vor einer Kaufentscheidung in diesen Quellen.
Vorschau beachten: Nicht alles ist allgemein verfügbar. Als Vorschau kennzeichnet Microsoft unter anderem Agenten mit eigenem Zugriff in Teamabläufen und den Dataverse-MCP-Server. Prüfe den Status einzelner Funktionen vor dem produktiven Einsatz auf Microsoft Learn.
Fazit: Agenten wie Konten behandeln
Agent 365 wurde für ein konkretes Problem gebaut: Agenten entstehen schneller, als IT und Security sie überblicken können. Die Antwort ist keine neue Insel, sondern die Erweiterung vertrauter Werkzeuge: Admin Center, Entra, Purview und Defender. Agenten bekommen eine Identität, Verantwortliche und Richtlinien.
Für den Einstieg bieten sich vier Schritte an: Verschaff dir in der Registry und der Agent Map einen Überblick über die vorhandenen Agenten. Weise Agenten ohne passenden Owner neu zu und lege Sponsoren fest. Führe Freigaben mit Richtlinienvorlagen ein, bevor Agenten organisationsweit verfügbar werden. Und entscheide bewusst, welche MCP-Server und Werkzeuge deine Agenten nutzen dürfen.
Quellen
- Microsoft Learn: Überblick über Microsoft Agent 365
- Microsoft Learn: Service-Beschreibung zu Microsoft Agent 365
- Microsoft Security Blog: allgemeine Verfügbarkeit von Agent 365 (1. Mai 2026)
- Microsoft: häufige Fragen zur Lizenzierung von Agent 365
- Microsoft Learn: Registry der Agenten im Microsoft 365 Admin Center
- Microsoft Learn: MCP-Server und Werkzeuge in Agent 365